2026年10月から11月にかけて、自分の製品6つのMCPサーバーにOAuthを組み込みました。ChatGPTやClaude Codeから、それぞれの製品のデータを読み書きするためです。認可サーバーはどれも自前で、Cloudflare AccessのManaged OAuthのような外部の仕組みには任せていません。
この記事では、登録方式のCIMDとDCRにどう対応したかと本番で実際にどちらが使われたかを書きます。作って運用するなかで詰まったところもまとめました。仕様とライブラリのバージョン・クライアントの挙動は、2026年11月時点のものです。
固定のトークンにしなかった理由
MCPサーバーの認証は、固定のAPIトークンをヘッダーに載せる形なら半日ほどで作れます。OAuthは、その2〜3倍かかる見積もりでした。それでもOAuthにしたのは、APIキーを管理したくなかったからです。
固定のトークンは、クライアントの設定ファイルに書くことになります。Astovia(セルフホストで使うタスク管理のOSS)では、それで一度失敗しました。開発環境用に発行したAPIトークンが、Codexの設定ファイル(.codex/config.toml)に書き写されていました。そのファイルが別の作業のコミットに混ざり、公開リポジトリへpushされました。
トークンが使えるのは手元の開発環境だけでした。すぐにトークンを消し、Claude CodeをOAuthでつなぎ直しています。.codex/は.gitignoreに足し、履歴の書き換えまではしていません。OAuthなら、設定ファイルにトークンを書かずに済みます。
作ったのは2通り
図1 OAuthを組み込んだ製品
| 製品 | 動く場所 | 認可サーバーの作り | 登録方式 |
|---|---|---|---|
| Astovia(OSS) | AWS(Go) | ライブラリを使わずに実装 | CIMD・DCR |
| 社内プロダクト | Cloud Run(Go) | Astoviaの実装を移植 | DCRだけ |
| Libreno(OSS)・Pinglune(OSS)・Secuvista(メディア)ほか1つ | Cloudflare Workers | @cloudflare/workers-oauth-provider | CIMD・DCR |
Goで書いた2つは、認可コード・PKCE(S256だけ)・トークンの発行を自分で書いています。社内プロダクトは、担当している案件の資料・ログ・DBをAIから調べるためのMCPサーバーです。同意画面をCloudflare Accessの内側に置き、ログインをGoogleアカウントにまとめています。CIMDはSSRFの対策を持ち込むので後回しにし、DCRだけにしました。
Workersの4つはworkers-oauth-providerを使い、認可の状態をKVに保存しています。自分で書くのは同意画面だけです。/mcpへのリクエストは、ライブラリがトークンを確かめてからMCPの処理に回します。
MCPの認可の仕様は2026-07-28版でDCRを非推奨にし、CIMD(Client ID Metadata Document)を勧めています。CIMDではクライアントが自分のメタデータをHTTPSのURLで公開し、そのURLをclient_idとして使います。DCR(Dynamic Client Registration)では、クライアントが/oauth/registerにメタデータを送ってclient_idを受け取ります。
本番でクライアントはどちらで来たか
Workersの4つでは、登録したクライアントと認可の記録(grant)がKVに残ります。2026年11月12日にその中身を見ると、クライアントごとの登録方式は次のようになっていました。
下の図は、クライアントがどちらの方式で来たかを示したものです。
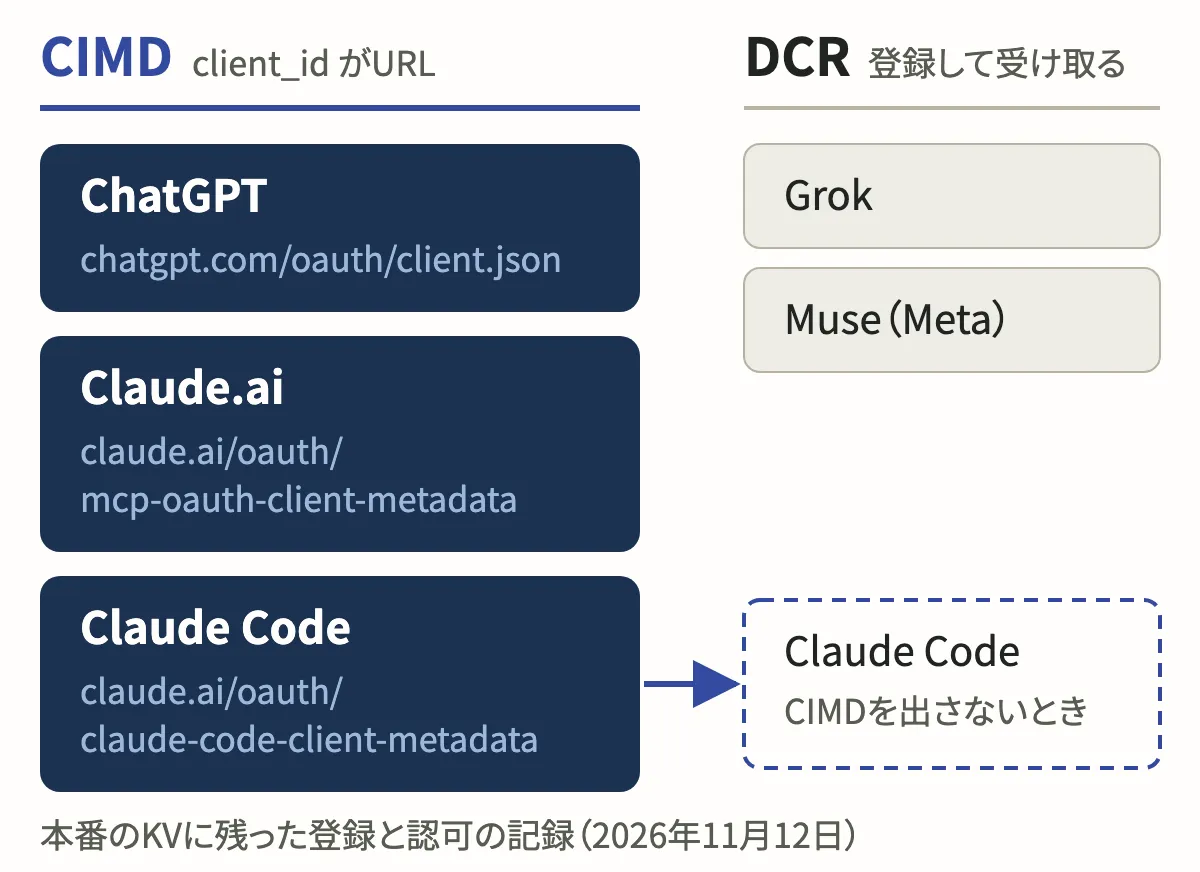
ChatGPT・Claude.ai・Claude Codeは、どれもCIMDで来ていました。client_idは、それぞれのサービスのドメインにあるメタデータのURLです。CIMDを出しているサーバーに、この3つがDCRで来たことはありませんでした。
DCRで登録したのはGrokとMeta社のMuseです。この2つはサーバーがCIMDを出していても、/oauth/registerで登録していました。DCRは仕様で非推奨になったので、これから作るならCIMDがいいと考えています。ChatGPTとClaudeからつなぐだけなら、CIMDだけで足ります。DCRが要るのは、GrokやMuseのようにDCRで来るクライアントにも対応するときです。
Claude Codeは、CIMDを出さない社内プロダクトにはDCRで登録しました。Cloud Runのログでは、メタデータの取得からDCRの登録・同意・トークンの発行までが6秒で終わっています。/.well-known/oauth-protected-resourceのscopes_supportedはmcpだけでしたが、Claude Codeはmcp offline_accessを要求してきました。
CIMDに対応するなら取得先を絞る
CIMDでは、認可サーバーがclient_idのURLへメタデータを取りに行きます。client_idには誰でも好きなURLを書けるので、そのままでは内部のアドレスへリクエストを送らせる踏み台(SSRF)になります。
Astoviaの最初の仕様は拒否リスト方式でした。レビューでは、IPv6のNAT64・6to4・TeredoやIPv4の192.0.0.0/24などの漏れを指摘されました。Astoviaはセルフホストで使うOSSなので、どんなネットワークに置かれるか分かりません。そこで許可リスト方式に変え、取得の条件を次のように決めました。
図2 AstoviaでCIMDの取得に付けた条件
| 項目 | 決めたこと |
|---|---|
| 宛先 | 名前解決したあとのIPアドレスを、接続の直前に確かめる(Goのnet.Dialer.Control)。IPv6は2000::/3だけを許す |
| 大きさと時間 | 64KiBまで・5秒まで |
| リダイレクト | 追わない |
| client_id | クエリ文字列を禁止する。自分の/oauth/authorize?...を指されると、取得が連鎖するため |
| 取得の回数 | キャッシュにないときだけ、IPアドレスごとに1分10回まで |
| キャッシュ | max-ageに従う。既定は1時間、上限は24時間 |
Workersのworkers-oauth-providerでCIMDを使うには、互換性フラグglobal_fetch_strictly_publicを付ける必要があります。
同意画面では表示名を信じない
同意画面は、許可する人が接続先を見て判断できる唯一の場所です。Astoviaのレビューで唯一のHighになったのは、キリル文字の「а」を混ぜたclаude.aiがそのまま表示されることでした。
- ホスト名は、小文字のASCIIのDNS名かIPアドレスに限る。
%を含むものは、URLを解析する前に弾く(解析するとデコードされるため) https://2130706433/cbのように数字だけのホストも弾く。ブラウザはこれを127.0.0.1と読む- DCRで送られてくる
client_nameから、U+202E(文字の向きを変える制御文字)などを取り除く
DCRは誰でも登録できる前提で作る
/oauth/registerは、認証なしで誰でも呼べます。登録されたredirect_uriも、送った人が好きに決めた値です。
社内プロダクトの最初の実装では、認可リクエストに誤りがあると同意画面から登録されたredirect_uriへ自動で戻していました。これでは攻撃者のサイトへ飛ばすオープンリダイレクトになります。誤りがあるときは自動で戻さず、「アプリに戻る」を押したときだけ戻すようにしました。
workers-oauth-providerの既定では、DCRで登録したクライアントは90日で消えます。
期限はつなぎ直す手間で決める
Goで書いた2つは、アクセストークンを1時間・リフレッシュトークンを90日にしています。リフレッシュのたびにトークンを入れ替え、期限も90日先へ延ばします。
workers-oauth-providerは違います。期限は認可したときにgrantへ書き込まれ、リフレッシュしても延びません。アクセストークンの期限もgrantの残りで頭打ちになり、残りが60秒を切るとinvalid_grantになります。設定を変えてデプロイしても、すでにあるgrantはもとの期限のままです。新しい期限が効くのは、つなぎ直したあとからです。
下の図は、2つの作りで期限の決まり方がどう違うかを示したものです。
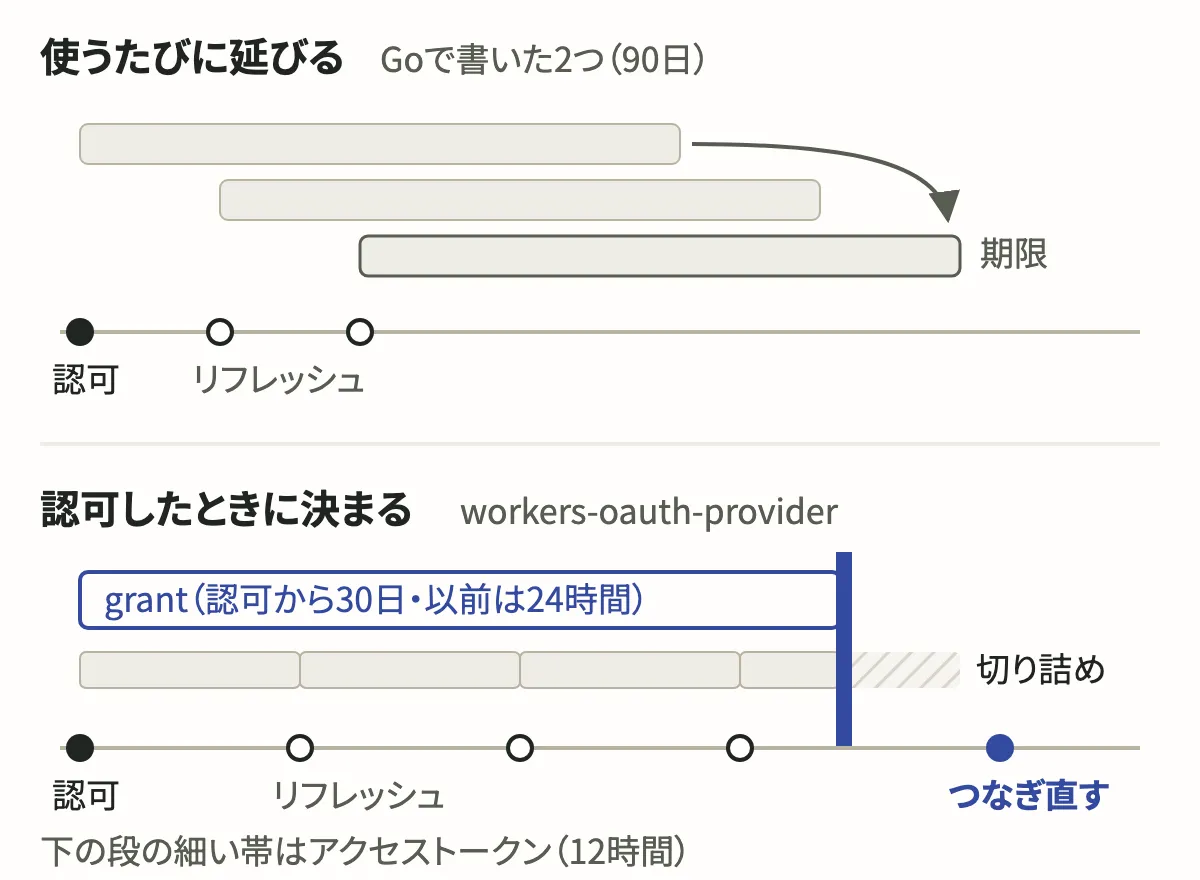
Workersの製品で使っている共通ライブラリ(workers-app-core)では、Googleなどでログインした場合(OIDC)のgrantを24時間にしていました。ログインの仕組みから外した人が、24時間以内にMCPも使えなくなるようにするためです。その結果、共通ライブラリを使う製品ではすべてChatGPTから毎日つなぎ直すことになりました。
毎日の再認証は手間でした。ChatGPTのdotsのようなAI秘書から定期タスクで使うと、つなぎ直すまで設定した時間に動かないことも嫌でした。そこで、OIDCのgrantもパスワードでログインした場合と同じ30日にしています。KVのgrantには、ChatGPTがリフレッシュトークンを入れ替えた跡も残っていました。
共通ライブラリのアクセストークンは12時間のままです。既定の1時間より長くしているのは、リフレッシュでのKVへの書き込みを減らすためです(無料プランは1日1,000件まで)。Secuvistaはメディアで、MCPから記事の公開まで操作できます。そのためSecuvistaだけはgrantを7日にしています。
WorkersとSDKで詰まったところ
env.OAUTH_PROVIDERが最初の設定のまま使われる
workers-oauth-providerは、env.OAUTH_PROVIDERがなければ一度だけ作って入れます。そのため、最初に来たリクエストのoriginで作った設定がその後のリクエストでも使われます。fetch(request, { ...env }, ctx)のように、リクエストごとにenvを写してから渡すようにしました。{ ...env }をenvに戻すと、テストが302で落ちることも確かめています。
OpenNextのNext.jsからはライブラリを読めない
workers-oauth-providerはcloudflare:workersをimportします。OpenNextで動かすNext.jsのバンドルにはこれを入れられないので、ライブラリをバンドルから外しました。.open-next/worker.jsを包む自前のworker.tsを入口にし、OAuthの処理はそこだけで行っています。
無料プランのCPU時間10msに収まらない
Librenoを無料プランで試すと、tools/list(ツール20個)だけで29〜43msかかりました。Claude Code 2.1.314は、まずプロトコルバージョン2026-07-28で初期化を試します。TypeScriptのMCP SDK 1.32.1はこれを400で断り、Claude Codeは2025-11-25でつなぎ直します。この断られる初期化にも20〜30msかかっていました。
JSON Schemaの検証は、AjvからCfWorkerJsonSchemaValidatorに替えました。そのうえでREADMEには「MCPを使う場合は、Workers Paidを使ってください。」と書いています。
SDKの既定がそのままでは合わない
- GoのMCP SDKのlocalhost保護は、リバースプロキシの後ろでは正規のリクエストまで403で拒否する。Astoviaでは
DisableLocalhostProtectionで無効にし、Originヘッダーがあるときだけ公開URLと一致するかを確かめている。Claude CodeはOriginヘッダーを送らない - GoのSDKは、成功した応答の
Cache-Controlをno-cache, no-transformに上書きする。no-storeを付け直した - TypeScriptのSDKをステートレスで使うと、GETで開いたSSEが何も流れないまま開き続ける。GETとDELETEは405にした
- ツールの中で起きた例外は、メッセージがそのままクライアントに返る。D1のエラーにはSQLが入るので、ログにだけ出して固定の文言を返している
つないだあとに困ったこと
- ChatGPTのdotsからMCPを使うには、Web版のChatGPTのプラグインから設定する必要があった。CodexやChatGPTのアプリから設定しても、dotsからは見えない
- ツールを足したとき、反映済みのツールを更新する方法はChatGPTに聞いても分からなかった。Web版のプラグインの詳細からツールを更新して待つと、しばらくして新しいツールが見えるようになる
- 待っているあいだにChatGPTとトラブルシュートしていると、「そのうち見えるようになりました」と言われることが多い
- Claude Codeは起動するときにツールの一覧を読むので、新しいツールを使うには起動し直す
- PingluneでChatGPTのMCP Eventsのwebhookを購読するときは、チャットで頼めば購読できる。解除はチャットで頼んでもできず、Web版のスケジュールから停止・削除できた
自分たちのWebアプリも確かめたいときは、ソースコードと設定を読んで事故につながる点を調べます。結果は報告書とオンラインでお伝えし、直すところやその後の見守りまで続けて相談できます。
Webアプリの診断内容を見る