複数の会社が1つのアプリを使うサービス(マルチテナント)で、他社のデータに届く穴を探して直しました。対象はRuby on Railsで作られた2つのサービスです。私がセキュリティ診断をして、見つかった指摘の修正も担当しました。
見つかった認可漏れは、いくつかの型に分けられました。この記事では、その型と探し方・テストが見逃す作り・直すときに踏んだところを書きます。サービスや取引先が分かる情報は伏せ、コードは架空の名前で簡略化しています。
図1 この記事で取り上げる型
| 型 | 起きていたこと | 直し方 |
|---|---|---|
| IDだけで探す | 他社の請求書のIDを指定するとPDFが返る | 一覧と同じ範囲から探す |
| 更新だけ・APIだけ抜ける | 作成は絞っていたが、更新では他社のレコードを保存できる | どの経路でも同じ絞り込みを通す |
| 外部キーを受け取る | strong parametersを通って、他社の分類のIDが保存される | 許可リストから外す |
| 種類とIDの片方だけを見る | IDが同じ別の種類の組織の利用者に、投稿者を付け替えられる | 種類とIDの両方で絞る |
絞り込む前の呼び出しをgrepする
認可漏れを探すとき、私はまずありがちな絞り込み漏れを疑います。対象のテーブルのモデルを直接呼んでいる箇所と、権限で絞り込む前のアソシエーションを呼んでいる箇所をgrepします。
sh
# モデルを直接呼んでいる箇所
rg -n '\b(Invoice|Reservation|Plan)\.(find|find_by|where)\b' app/

# 会社では絞っていても、利用者の権限ではまだ絞っていない箇所
rg -n 'current_company\.(reservations|plans)\b' app/
出てきた箇所を1つずつ開いて、その画面やAPIで必要な絞り込みがされているかを確かめます。会社で絞るだけで足りる箇所もあれば、同じ会社の中でも担当や役割でさらに絞る必要がある箇所もあります。
あるサービスでは一部の役割の利用者が予約を操作するときに、会社の予約全体から探していました。そのため、担当していない予約も操作できました。一覧と同じ「その利用者に見せてよい予約」の範囲から探すように直しています。
モデルの呼び出しだけを見ていると気づきにくい穴もあります。送られてきた外部キーをそのまま保存している箇所と、種類とIDの組で相手を探している箇所です。
IDだけで探すと他社のレコードに届く
いちばん単純な型は、URLのIDだけでレコードを探しているものです。あるサービスでは、請求書のPDFを返す処理が全社の請求書から探していました。
ruby
# 修正前: 全社の請求書から探す
def set_invoice
  @invoice = Invoice.find(params[:id])
end

# 修正後: 管理画面と同じく、自社の請求書から探す
def set_invoice
  @invoice = current_user.organization.invoices.find(params[:id])
end
修正前は、他社の請求書のIDを指定するとPDFが返りました。先にrequest specで200が返ることを再現してから直し、修正後は404になります。
範囲外のIDには、403ではなく404を返しています。403を返すと、そのIDのレコードが他社にあることを教えてしまうためです。
あるサービスでは予約の詳細・編集・更新・取消が、IDだけで予約を探していました。一覧画面は見せてよい予約に絞っていたので、一覧と同じスコープから探すように直しました。範囲外は404です。
作成は絞っていて更新だけ抜けている
メールの送り先を選ぶ機能では、作成と確認の画面が送り先を自社の範囲に絞っていました。ところが更新の処理だけは、送られてきた送り先のIDをそのまま保存していました。他社の送り先を保存できる作りです。送信の処理は送り先を絞っていたので、実際に他社へメールが送られることはありませんでした。
同じ食い違いは、画面とAPIの間にもありました。連絡の記録に担当者を付ける機能では、画面からの作成と更新が担当者を自社の利用者に絞っていました。APIの作成と項目ごとの更新は絞っておらず、他社の利用者を担当者にできました。
下の図は、この担当者の機能で経路ごとにどこまで届いたかを示したものです。
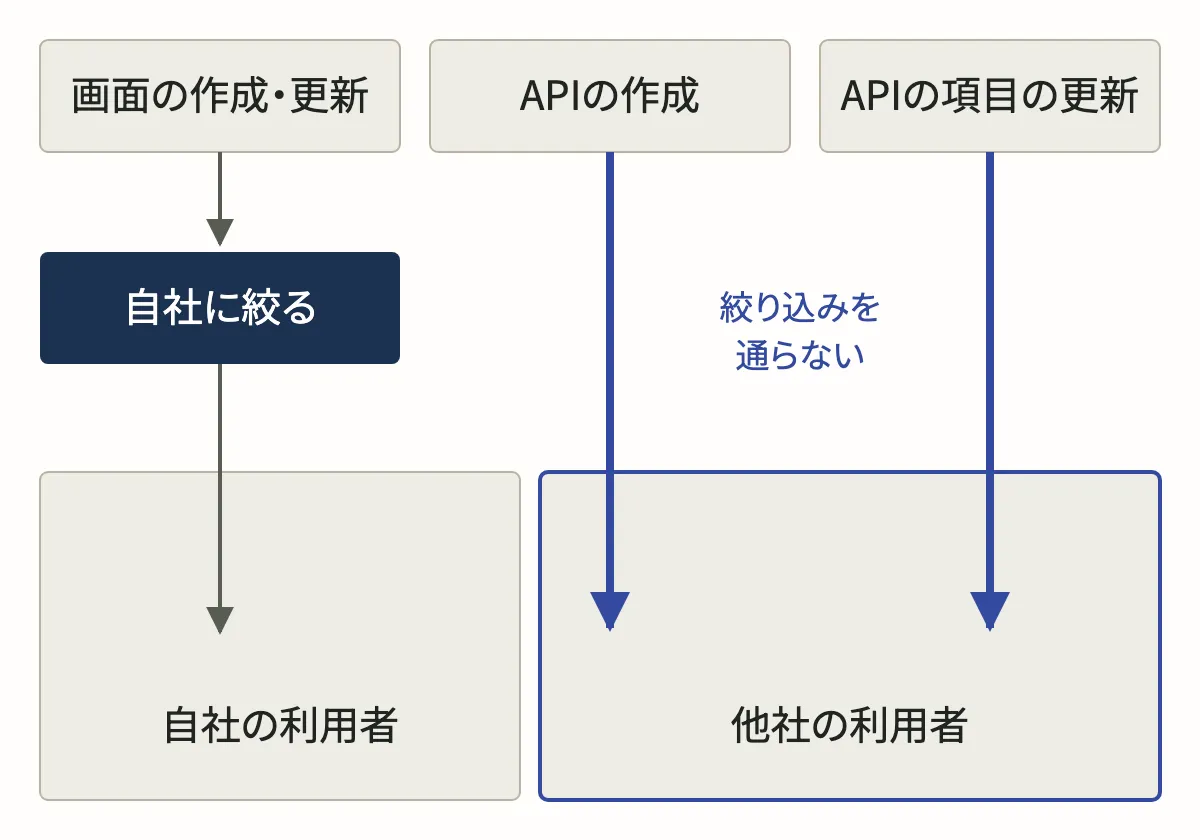
担当者の機能があるサービスでは、自社の範囲で絞り込んだレコードを返す取得メソッドを基底のコントローラに用意していました。認可漏れを防ぐために途中から足したもので、コントローラはこのメソッドを通してレコードを取る決まりでした。それでも、メソッドを通らない経路が残っていました。
取得メソッドだけで認可漏れをすべて防げるとは考えていません。レコードを取るところがメソッドを通っていても、送られてきたIDをそのまま保存すれば穴になります。決まりが書く人の間で共有されていなければ、メソッドを通らない経路もできます。
ほかにも、画面には権限の確認があるのに同じ操作のAPIには確認がない箇所がありました。
strong parametersで外部キーを受け取っている
あるサービスでは項目を登録する処理のstrong parametersに、分類と種別の外部キーが入っていました。画面のフォームは分類と種別の名前しか送りません。ところが名前を空にしてIDを送ると、他社の分類や種別のIDがそのまま保存されました。
ruby
# 修正前: 画面は名前しか送らないのに、外部キーも許可していた
params.require(:item).permit(:name, :category_name, :kind_name, :category_id, :kind_id)

# 修正後
params.require(:item).permit(:name, :category_name, :kind_name)
フォームはもともと名前しか送らないので、許可リストから外しても画面の操作は変わりません。直す前に、同じテーブルへのほかの書き込み経路(取り込み・補完・テンプレートの更新など)も見ました。どれも自社のレコードを引いてから入れていて、穴はこの1か所でした。修正のあとはステージングで他社の分類と種別のIDを送り、自社の値が変わらないことを確かめています。
あるサービスでは予約の作成と更新が、プラン・紐付け先・開始時間のIDを範囲で確かめずに保存していました。依頼されたのは予約の更新の修正でした。ただ作成にも同じ穴があり、開始時間も同じ作りでした。そのため3つとも範囲を広げて直しました。値が変わったときだけ範囲を確かめ、範囲外なら404にしています。この修正では正規の操作を壊しかけたところもあり、後の節で書きます。
種類とIDの組を片方しか見ていない
あるサービスでは、利用者が所属する組織に2つの種類がありました。投稿の編集では投稿者を付け替えられ、付け替え先を「同じ組織IDの利用者」で探していました。組織の種類を見ていなかったため、IDが同じ別の種類の組織の利用者に付け替えられました。
ruby
# 修正前: 組織のIDだけで探す(種類を見ていない)
author = User.find_by!(id: params[:author_id], organization_id: post.organization_id)

# 修正後: 編集画面の選択肢と同じ範囲から探す
author = post.organization.users.find(params[:author_id])
付け替え先は、編集画面の選択肢と同じ「自分の組織の利用者」に絞りました。あわせて、この確認をトランザクションと添付の削除より前に移しています。修正前は付け替えを拒否するより先に添付の削除が走るため、拒否してもS3の添付だけが消える作りでした。拒否したときの応答も、500から404に変えています。
テストが認可漏れを見逃す作り
認可漏れを直すときは、追加したテストが修正前のコードで落ちることを確かめています(考え方は直すたびに別の場所が壊れる。どこから立て直す?にも書きました)。たとえば送り先の更新では、追加した10例のうち7例が修正前に落ちました。予約の作成と更新では、検証の呼び出しを外すと範囲外の14ケースが落ちました。
落ちることを確かめる中で、テストのほうが認可漏れを見逃す作りにも出会いました。
共有データを自社の持ち物で作る
あるサービスには、ほかの会社と共有するデータがありました。テストでこの共有データを自社の持ち物として作ると、自社のレコードしか引かない誤った実装でもテストが通ります。共有されるデータは、自社以外の持ち物として作るのがよいと分かりました。
会社ごとのIDが自社と他社で重なる
あるサービスでは、主キーとは別に会社ごとのIDをレコードに割り当てていました。factoryで会社を指定して作ると、このIDも会社ごとに割り当てられます。すると自社のレコードと他社のレコードに同じIDができます。他社のレコードを指定したつもりのテストが、IDの同じ自社のレコードで通ってしまいます。会社のIDを外部キーとして直接渡す書き方に変えて、IDが重ならないようにしました。
同じ原因で、画面の不具合も見つかりました。他社のレコードの名前のリンクが、会社ごとのIDが同じ自社の別のレコードを指していました。このリンクは外しています。
テストのほうが他社のレコードを開いていた
あるサービスでは予約を探す範囲を絞ったあと、既存のsystem specが12件落ちました。テストの予約が、ログインした会社とは別の会社のものだったためです。IDだけで開けた修正前は、このテストも通っていました。テストデータの会社をそろえて直しています。
所属先の会社を確かめる検証を足したときも、別の会社の所属先を作っていたfactoryとsystem specを直す必要がありました。認可を直すと、他社のレコードに頼っていたテストが表に出てきます。
直した検証が正規の操作を壊す
予約の作成と更新で範囲を確かめるようにしたとき、そのままでは正規の操作を壊す箇所がありました。予約の編集画面には、プランを選び直すとフォームを描き直す操作があります。このときフォームは新しいプランのIDと、前のプランの開始時間のIDを一緒に送ります。開始時間を新しいプランの範囲で確かめると、正規の操作が404になります。
これを次の2つで直しました。
- プランを選び直してフォームを描き直す処理では、開始時間を確かめない
- 送られてこなかった値は今の値として扱い、今の値から変わったものだけを確かめる
非公開にしたプランや削除済みの開始時間を持つ既存の予約は、値を変えない更新なら今までどおり保存できるようにしました。紐付け先のIDを空にしたりキーごと外したりすると、本来の手続きを通らずに紐付け先のない予約にできました。これは404にしています。
本番で実害がなかったかを数える
直したあとは、修正と同じ条件で本番のデータを読み取りで数えました。
- 担当者の紐付けで、他社の担当者や消えたレコードを指すものは0件
- 送り先の更新の経路で、他社の送り先が保存された記録は0件
- 予約の変更履歴では、操作した会社と予約の会社が違うものが9件あった。すべて同じ会社が持つ複数のアカウントの間の操作で、他社による閲覧や取消は0件
コードに穴があることと、実際に他社のデータが読まれたり書き換えられたりしたかは別のことです。そのため、穴を直したら本番で起きていたかも数えています。
認可のテストをAPIごとに用意する
ここまでの型は、どれも画面の操作からは起きないリクエストで起きていました。画面は自社のレコードしか見せず、フォームは名前しか送りません。選択肢にも自社の利用者しか出しません。IDを書き換えたリクエストを送ったときだけ、他社のレコードに届きます。画面を触る確認では見つからないので、テストで確かめる必要があります。
私は認可外のリソースにアクセスできないことを確かめるテストを、APIごとに用意するのがよいと考えています。他社のIDを送り、404になることと保存されている値が変わらないことを確かめます。
ruby
RSpec.describe "Reservations", type: :request do
  let(:company) { create(:company) }
  let(:other_company) { create(:company) }
  let(:user) { create(:user, company: company) }
  let(:reservation) { create(:reservation, company: company) }
  let(:other_plan) { create(:plan, company: other_company) }

  before { sign_in user }

  it "他社のプランを指定した更新は404で、プランは変わらない" do
    patch reservation_path(reservation), params: { reservation: { plan_id: other_plan.id } }

    expect(response).to have_http_status(:not_found)
    expect(reservation.reload.plan_id).not_to eq(other_plan.id)
  end
endこの例は、テスト環境でActiveRecord::RecordNotFoundを404の応答に変える設定を前提にしています。Rails 7.1以降で作ったアプリは、config/environments/test.rbがconfig.action_dispatch.show_exceptions = :rescuableになっています(Railsのアップグレードガイド)。それより前に作ったアプリでfalseのままなら例外がそのまま上がるので、raise_error(ActiveRecord::RecordNotFound)で確かめます。
自社に絞る取得メソッドのような仕組みは、決まりを知っている人が使えば穴を減らせます。それでも、書く人が変われば通らない経路はできます。テストやレビューの観点のように、人が変わっても伝わる形にしておくことが要ると考えています。
自分たちのWebアプリも確かめたいときは、ソースコードと設定を読んで事故につながる点を調べます。結果は報告書とオンラインでお伝えし、直すところやその後の見守りまで続けて相談できます。
Webアプリの診断内容を見る